
Bewerber:innen und neue Mitarbeiter:innen richtig informieren
Viele Mitarbeiterdaten darf oder muss das Hotel verarbeiten, weil dies für das Arbeitsverhältnis oder aufgrund gesetzlicher Pflichten erforderlich ist. Dazu zählen etwa die Lohnabrechnung, Meldungen an Sozialversicherung und Finanzverwaltung sowie Arbeitszeitaufzeichnungen. Andere Verarbeitungen können auf einem berechtigten Interesse des Hotels beruhen, beispielsweise notwendige Zutrittskontrollen.
Mitarbeitende müssen spätestens dann, wenn ihre Daten erhoben werden, eine Datenschutzinformation nach Art. 13 DSGVO erhalten. In der Praxis wird diese Information bereits mit den Eintrittsunterlagen ausgehändigt.
Auch Bewerber:innen sind bereits bei der Datenerhebung zu informieren, etwa durch einen klaren Hinweis im Online-Bewerbungsformular. Erhält das Hotel Bewerberdaten von einer Personalvermittlung, muss es sicherstellen, dass die Bewerber:innen darüber informiert werden, woher ihre Daten stammen und wie das Hotel diese verwendet.
Einwilligungen eignen sich nur für tatsächlich freiwillige Zusatzzwecke, etwa für Mitarbeiterfotos oder -videos auf der Hotelwebsite, in sozialen Medien oder in Werbemitteln. Zweck, verwendete Kanäle und Nutzungsdauer sollten dabei konkret festgelegt werden.
Die Information muss insbesondere erklären:
- wer für die Datenverarbeitung verantwortlich ist und an wen sich Mitarbeiter.innen bei Datenschutzfragen wenden können,
- welche Daten für welche Zwecke und auf welcher Rechtsgrundlage verarbeitet werden,
- an welche Empfänger:innen Daten übermittelt werden, etwa Lohnverrechnung, Sozialversicherung, Behörden, Versicherungen oder IT-Dienstleister:innen,
- ob Daten außerhalb des Europäischen Wirtschaftsraums verarbeitet werden und welche Garantien dafür bestehen,
- wie lange die Daten gespeichert werden beziehungsweise nach welchen Kriterien die Speicherdauer festgelegt wird,
- welche Datenschutzrechte bestehen und wie diese ausgeübt werden können, sowie
- ob automatisierte Entscheidungen oder Profiling eingesetzt werden.
Die Übergabe der Datenschutzinformation sollte dokumentiert werden; eine Unterschrift ist dafür nicht zwingend erforderlich. Werden im selben Dokument Einwilligungen eingeholt, müssen diese klar von der allgemeinen Information getrennt und dem jeweiligen Zweck zugeordnet sein – am besten durch eigene Ankreuzfelder. Die Einwilligung muss ohne Nachteile verweigert und jederzeit für die Zukunft widerrufen werden können.
Gesundheitsdaten zurückhaltend behandeln
Informationen über Krankheiten, Behinderungen oder ärztliche Behandlungen gehören zu den besonders geschützten Daten. Für das Hotel ist entscheidend, dass eine Arbeitsunfähigkeit besteht und wie lange sie voraussichtlich dauert, aber nicht die Diagnose. Krankenstandsbestätigungen und andere Gesundheitsunterlagen dürfen nur für die jeweils notwendigen Personen zugänglich sein und gehören nicht in offen einsehbare Dienstplan- oder Kommunikationssysteme.
Keycards und elektronische Zutrittssysteme
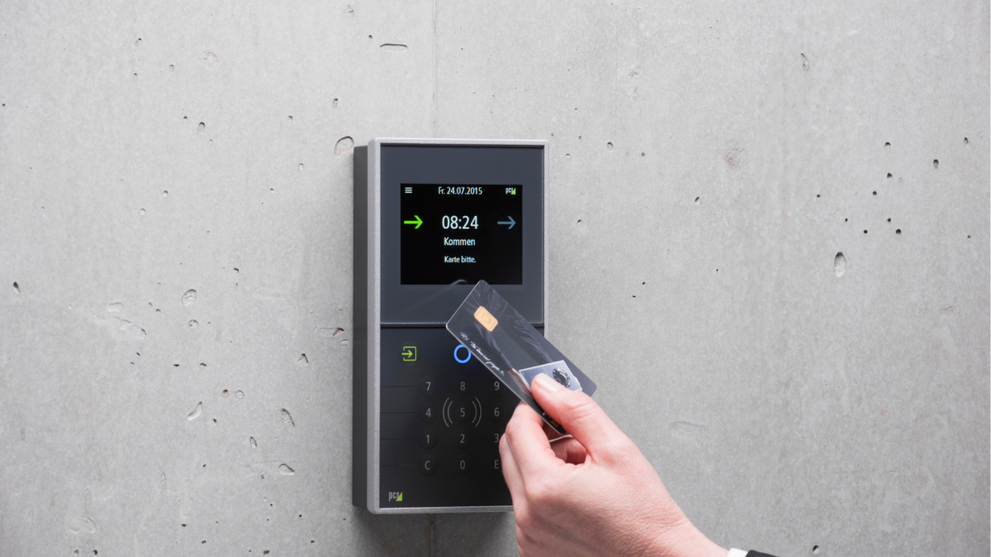
Personalisierte Keycards und Chips erhöhen die Sicherheit, können aber auch protokollieren, welcher Mitarbeiter:innen wann welche Tür geöffnet haben. Je nach Ausgestaltung lassen sich daraus Bewegungsprofile erstellen.
Der OGH hat klargestellt, dass es auf das konkret eingesetzte System ankommt: Welche Türen sind erfasst, welche Daten werden gespeichert und welche Auswertungen sind möglich? Vor Einführung oder Änderung sollte das Hotel daher klären:
- Welche Zutritte werden zu welchem Zweck protokolliert?
- Bleiben Zutritts- und Arbeitszeitdaten getrennt?
- Wie lange werden die Daten gespeichert und wer darf sie bei welchem Anlass auswerten?
- Welche nicht benötigten Protokoll- und Auswertungsfunktionen können deaktiviert werden?
Videoüberwachung: Schutz statt Mitarbeiterkontrolle
Kameras können im Hotel dem Schutz von Personen und Eigentum dienen. Sie dürfen jedoch nicht eingesetzt werden, um Arbeitsleistung, Pausenverhalten oder einzelne Arbeitsschritte der Mitarbeiter:innen zu kontrollieren. Werden Mitarbeiter:innen bei der Überwachung von Eingängen, Lobby oder Kassenbereichen miterfasst, ist besonders sorgfältig zu prüfen, ob dies tatsächlich erforderlich und verhältnismäßig ist.
Für Hotels bedeutet das:
- Kameras nicht gezielt auf dauerhafte Arbeitsplätze wie Rezeption, Bar, Kassa oder Küche richten;
- Pausenräume, Umkleiden, WC-Anlagen und deren unmittelbare Zugänge nicht überwachen;
- Bildausschnitt und Betriebszeiten auf das notwendige Maß beschränken;
- Mitarbeiter:innen vor Inbetriebnahme verständlich über Zweck, Aufnahmebereich und Umgang mit den Aufzeichnungen informieren;
Die allgemeinen Anforderungen zu Rechtsgrundlage, Interessenabwägung, Kennzeichnung, Speicherdauer, Zugriffen und Datenschutz-Folgenabschätzung finden Sie im ÖHV-Artikel „Videoüberwachung in der Hotellerie".
Digitale Kommunikation klar regeln
Ob und in welchem Umfang dienstliche Geräte, E-Mail, Internet oder Messenger privat genutzt werden dürfen, sollte in einer verständlichen IT- und Kommunikationsrichtlinie geregelt sein. Dazu gehören auch Sicherheitsvorgaben, der Umgang mit privaten Nachrichten, zulässige Kontrollen und das Vorgehen bei längerer Abwesenheit oder Austritt.
Kontrollen müssen einen konkreten Zweck haben, erforderlich und verhältnismäßig sein. Zunächst sind möglichst wenig eingriffsintensive Daten zu verwenden, etwa technische Sicherheitsprotokolle statt Nachrichteninhalte. Ein Zugriff auf Inhalte kommt nur in eng begrenzten Fällen und nach vorab festgelegten Regeln in Betracht. Heimliche Dauerüberwachung, Keylogger oder eine lückenlose Auswertung des Surf- und Kommunikationsverhaltens sind mit diesen Anforderungen regelmäßig nicht vereinbar.
Personalakten sicher verwalten und rechtzeitig löschen
Wie bei Reservierungsdaten braucht es auch für Personalakte klare Zugriffsregeln. Auch Vorgesetzte dürfen nur jene Unterlagen einsehen, die sie für ihre Aufgaben benötigen. Das gilt besonders für Lohn- und Gesundheitsdaten, Abmahnungen oder Ausweiskopien. Vor dem Einsatz externer Lohnverrechnung, cloudbasierter Personalsysteme, Dienstplan-Apps oder Bewerbungsplattformen sind Auftragsverarbeiterverträge, Sicherheitsmaßnahmen und mögliche Drittlandübermittlungen zu prüfen.
Für Mitarbeiterdaten gilt keine einheitliche Aufbewahrungsfrist. Gesetzlich aufzubewahrende Unterlagen sind entsprechend den jeweiligen Fristen zu speichern; andere Daten sind zu löschen, sobald sie nicht mehr benötigt werden.
Nach Abschluss des Bewerbungsverfahrens dürfen Unterlagen nur für einen begrenzten Zeitraum aufbewahrt werden, etwa zur Abwehr möglicher Rechtsansprüche. Soll eine Bewerbung für spätere Stellen vorgemerkt werden, braucht es dafür eine freiwillige Einwilligung und eine festgelegte Löschfrist.
Beim Austritt sind Zugänge sofort zu sperren, Verteiler und Teamseiten zu bereinigen sowie nicht mehr benötigte Profile und Kopien zu löschen. Für E-Mail-Postfächer sollte vorab geregelt sein, wie dienstliche Informationen übernommen werden, ohne private Nachrichten unzulässig einzusehen.
Auskunftsersuchen und Datenpannen ernst nehmen
Wie Gäste haben auch Mitarbeiter:innen die Betroffenenrechte der DSGVO. Dazu zählen insbesondere die Rechte auf Auskunft und Berichtigung sowie – unter den jeweiligen Voraussetzungen – auf Löschung, Einschränkung der Verarbeitung oder Widerspruch. Anfragen von Mitarbeiter:innen sind geordnet, vollständig und grundsätzlich innerhalb eines Monats zu beantworten.
Gelangen etwa Personal- oder Gehaltsdaten an falsche Empfänger:innen oder wird ein HR-Konto kompromittiert, ist der Vorfall sofort intern zu melden und zu bewerten. Besteht ein Risiko für die Betroffenen, ist grundsätzlich innerhalb von 72 Stunden nach Bekanntwerden des Vorfalls an die Datenschutzbehörde zu verständigen; bei hohem Risiko müssen zusätzlich die betroffenen Mitarbeiter:innen informiert werden.
Datengeheimnis und Schulungen
Mitarbeiter:innen dürfen Gäste-, Bewerber- und Personaldaten nur nach den Vorgaben des Hotels verwenden und weitergeben. Das Hotel muss sie über das Datengeheimnis und die möglichen Folgen eines Verstoßes belehren. Diese Verschwiegenheitspflicht gilt auch nach dem Ende des Dienstverhältnisses (§ 6 DSG).
Regelmäßige, dokumentierte Schulungen helfen, diese Vorgaben im Hotelalltag richtig umzusetzen. Dabei sollten die Beispiele zur jeweiligen Abteilung passen: Die Rezeption prüft die Identität, bevor sie Auskunft über eine Reservierung gibt. HR kontrolliert Empfänger:innen, bevor Gehaltsunterlagen versendet werden. Housekeeping lässt Zimmer- oder Gästelisten nicht offen liegen. Führungskräfte geben Personalangelegenheiten und interne Informationen nur an berechtigte Personen weiter.
Weitere wichtige Schulungsthemen sind sichere Passwörter, Phishing-Nachrichten, der richtige Umgang mit Auskunftsanfragen sowie klare Meldewege bei Datenpannen. Entscheidend ist, dass Mitarbeiter:innen wissen, was sie im konkreten Fall tun müssen und an wen sie sich bei Unsicherheiten wenden können.
Was Hoteliers beim Arbeitnehmerdatenschutz beachten sollten
Mitarbeiter:innen informieren: Stellen Sie neuen Mitarbeiter:innen spätestens bei der Erhebung ihrer Daten eine aktuelle und verständliche Datenschutzinformation bereit. Dokumentieren Sie die Übergabe.
Verzeichnis aktualisieren: Erfassen Sie Personalverwaltung, Bewerbungen, Arbeitszeit, Zutrittskontrollen, Videoüberwachung und alle eingesetzten HR-Systeme im Verzeichnis der Verarbeitungstätigkeiten.
Daten reduzieren: Erheben Sie nur notwendige Angaben und vermeiden Sie sensible Informationen in offen zugänglichen Dienstplänen, Listen oder Team-Chats.
Zugriffe festlegen: Regeln Sie nachvollziehbar, wer Personal-, Gesundheits-, Zutritts- und Videodaten einsehen oder auswerten darf.
Keycards prüfen: Klären Sie Zweck, Protokollierung, Auswertungen und Speicherdauer. Begrenzen Sie Funktionen, aus denen unnötige Bewegungsprofile entstehen können.
Videoüberwachung kontrollieren: Dokumentieren Sie Zweck, Kamerawinkel, Betriebszeiten, Kennzeichnung, Löschfristen und zulässige Auswertungsanlässe.
Interne Regeln schaffen: Legen Sie den Umgang mit E-Mail, Internet, Messenger-Diensten, privaten Geräten, Fotos und Fernzugriffen sowie die Abläufe beim Austritt fest.
Dienstleister:innen prüfen: Kontrollieren Sie Verträge, Sicherheitsmaßnahmen und mögliche Drittlandübermittlungen bei externer Lohnverrechnung, Bewerbungsplattformen, Dienstplan-Apps und HR-Systemen.
Löschfristen definieren: Legen Sie passende Fristen für Bewerbungen, Personalakten sowie Arbeitszeit-, Zutritts- und Videodaten fest.
Mitarbeiter:innen schulen: Führen Sie regelmäßig praxisnahe und abteilungsspezifische Schulungen zu Datenschutz und Informationssicherheit durch und dokumentieren Sie die Teilnahme.
Datenschutz endet nicht mit dem Schutz von Gästedaten. Auch Mitarbeiter:innen müssen darauf vertrauen können, dass mit ihren persönlichen Daten stets sorgfältig umgegangen wird. Arbeitnehmerdatenschutz zeigt sich deshalb in vielen täglichen Abläufen – vom Onboarding über Dienstpläne und Krankmeldungen bis zu Zutrittssystemen, Kameras und digitalen Anwendungen. Wer Zwecke, Zugriffe und Löschfristen klar regelt und neue Systeme vorab prüft, schützt nicht nur die Privatsphäre der Mitarbeiter:innen, sondern stärkt auch Vertrauen, Transparenz und verlässliche Abläufe im Hotel.